


Vol de données chez Revolut : ces faux SMS qui imitent la banque à la perfection piègent déjà des clients
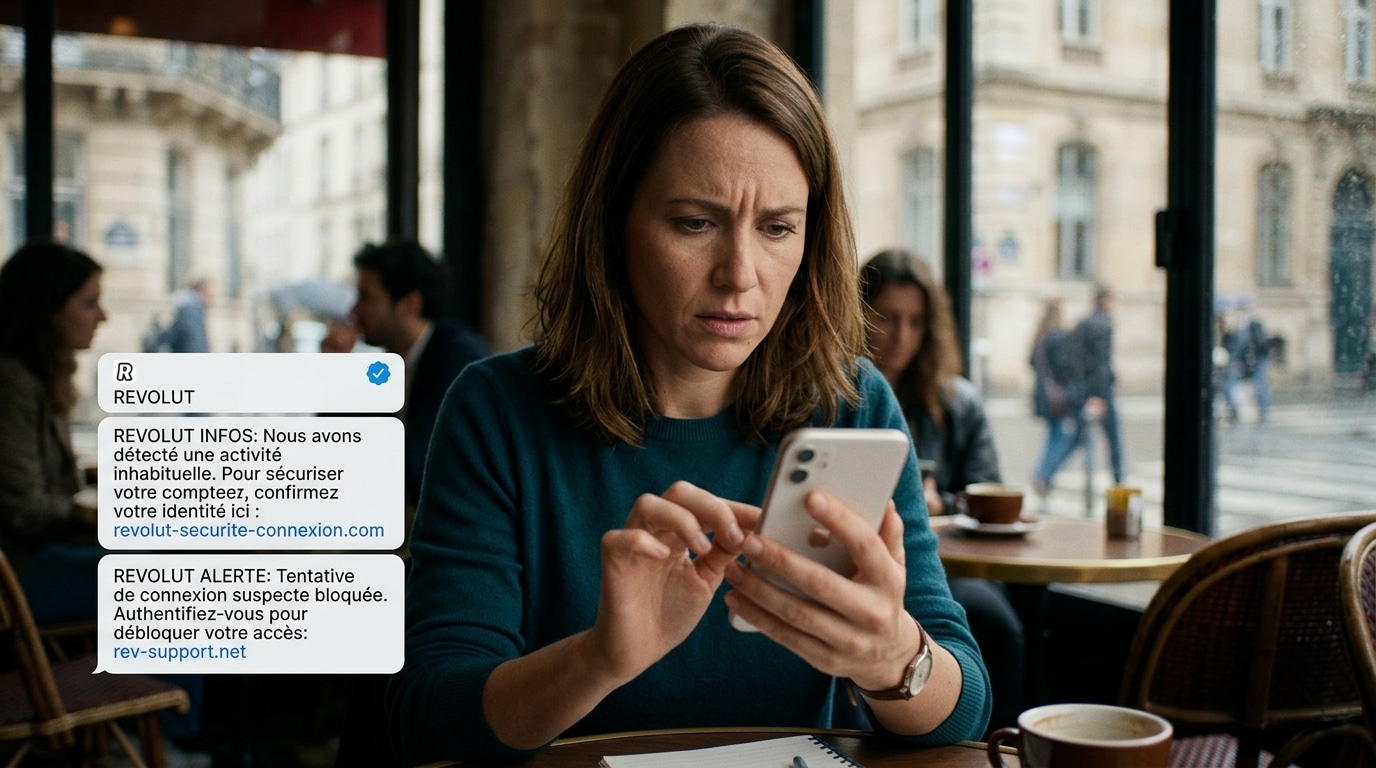
Un SMS de votre banque, dans la même conversation que les précédents, avec le bon logo et le bon ton. Rien ne cloche, en apparence. Sauf que Revolut vient de confirmer que des clients tombent dans un piège quasi parfait, quelques semaines seulement après une fuite massive de données personnelles.
Une fuite de données qui ouvre la porte aux arnaqueurs
Tout commence le 12 septembre dernier. La néobanque Revolut annonce publiquement avoir été victime d’un vol de données touchant plusieurs centaines de comptes clients. Passeports, RIB, coordonnées : de quoi armer n’importe quelle campagne de fraude sur mesure.
Quelques jours plus tard, le scénario redouté se confirme. Des utilisateurs reçoivent des messages frauduleux qui ne ressemblent pas à du phishing classique bourré de fautes. Ici, tout est soigné, personnalisé, crédible.
Les chercheurs de MalwareBytes, cités par 01.Net, ont analysé ces envois et tirent une conclusion inquiétante : ces messages constituent des copies quasiment parfaites des communications officielles de la banque. La mécanique derrière cette réussite mérite d’être détaillée.
La technique glaçante des pirates pour se faire passer pour Revolut
Le premier outil utilisé s’appelle le Sender ID spoofing. Il permet aux escrocs d’usurper l’identifiant d’expéditeur affiché sur les SMS reçus par la victime.
Résultat : le message frauduleux se glisse automatiquement dans la même conversation que les vrais messages de Revolut sur le téléphone. Le cerveau humain fait le reste : puisque c’est regroupé au même endroit, c’est forcément authentique.
Deuxième ingrédient de la recette, révélé par l’enquête d’01.Net : les cybercriminels utilisent les mêmes plateformes d’envoi de masse que les établissements bancaires. Ils empruntent littéralement les circuits légitimes pour propager leurs faux messages.
Cette double couche technique rend le repérage quasi impossible pour un œil non averti. Reste une question : que se passe-t-il une fois le SMS ouvert et le lien cliqué ?
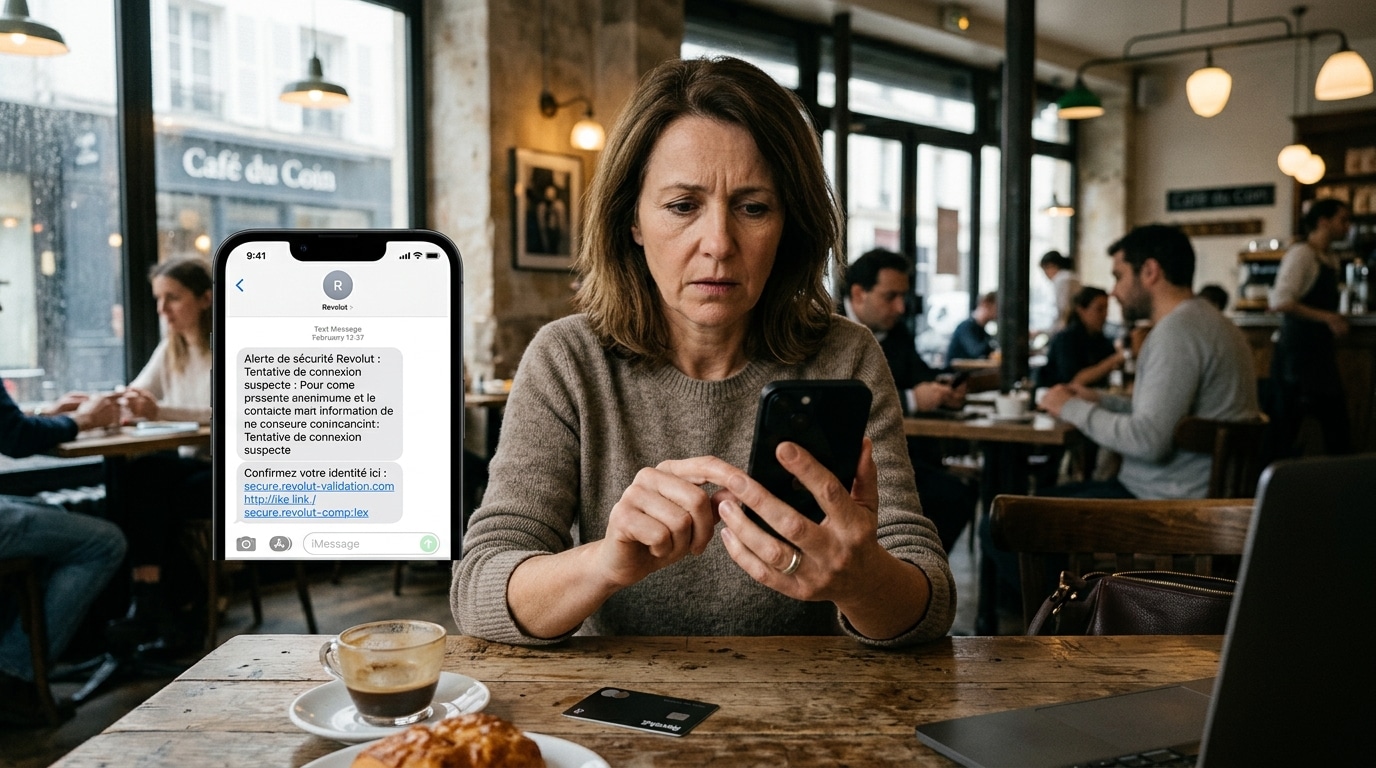
Le piège final : une fausse vérification d’identité qui vide les comptes
Les pirates ne s’arrêtent pas au SMS. Le lien renvoie vers une fausse procédure de vérification d’identité, calquée sans le moindre défaut sur celle de la vraie application Revolut.
La victime saisit ses informations personnelles, convaincue de sécuriser son compte. Puis vient l’étape décisive, celle qui transforme une simple arnaque en catastrophe financière : le système demande le mot de passe du compte.
Une fois ce sésame obtenu, les cybercriminels disposent de tout ce qu’il faut pour usurper une identité complète. Nom, adresse, RIB, mot de passe : de quoi ouvrir d’autres comptes bancaires au nom de la victime, sans qu’elle s’en aperçoive tout de suite.
Le détail qui fait toute la différence, c’est cette combinaison rare entre données réelles issues du piratage initial et interface falsifiée au pixel près. Les deux ingrédients réunis rendent la vigilance habituelle presque inutile face à ce type d’attaque.
La leçon est simple mais vitale : un SMS bancaire, même parfaitement intégré à vos conversations habituelles, ne justifie jamais de saisir un mot de passe. Mieux vaut toujours passer directement par l’application officielle pour vérifier une alerte. Et vous, vérifiez-vous systématiquement l’expéditeur avant de cliquer sur un lien reçu par SMS ?