


Des hackers font passer des réserves de sang de -30 °C à 110 °C : ce qui a évité la catastrophe
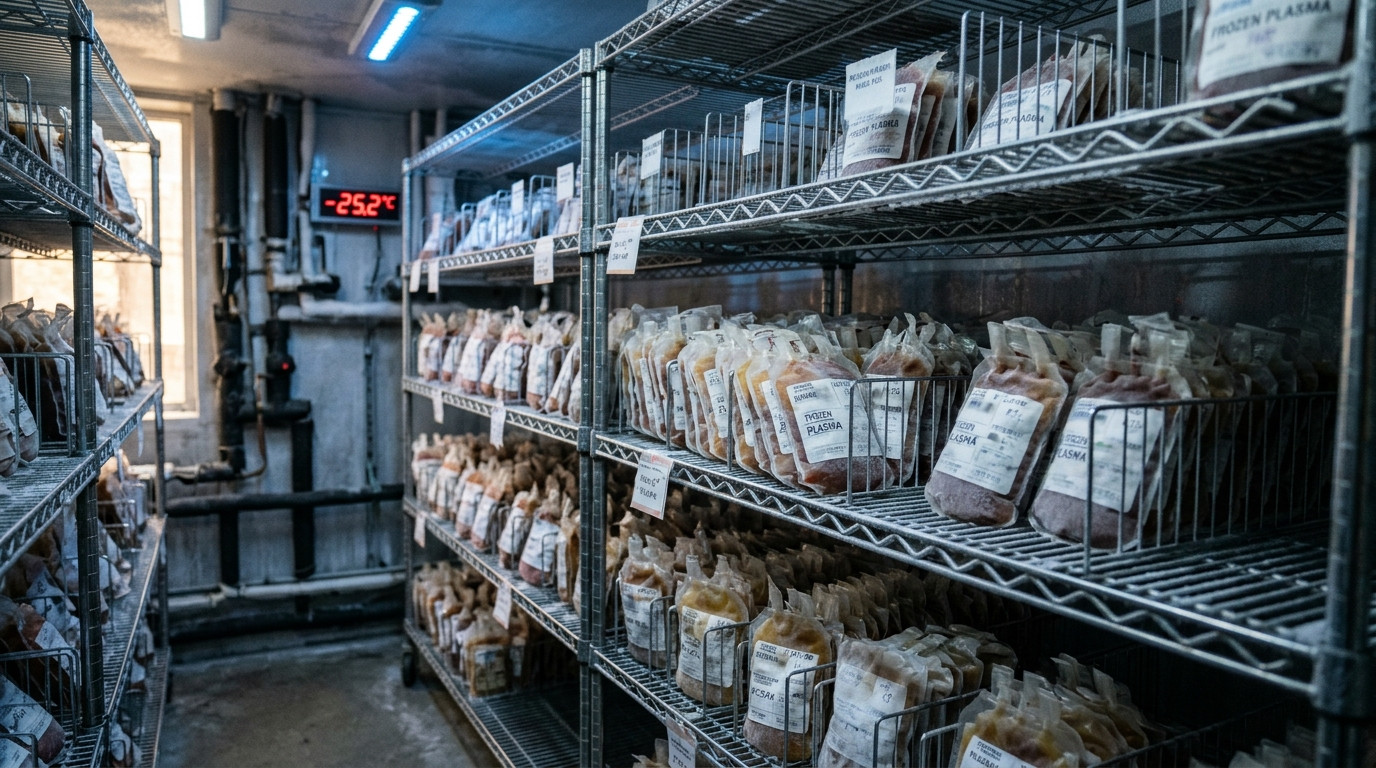
Une nuit de novembre, dans des chambres froides où dorment des poches de plasma destinées aux hôpitaux, le thermostat s’affole. Selon Hardware.com.br, citant Tom’s Hardware, des pirates auraient fait grimper la consigne de -30 °C à 110 °C. Le sabotage a échoué, et la raison tient à un réflexe très simple que nous détaillons plus bas.
110 °C dans une chambre froide : qui s’en prenait vraiment au sang des hôpitaux ?
Dans la nuit du 1er au 2 novembre 2026, des pirates ont pris la main sur des chambres froides utilisées par l’Établissement français du sang (EFS). En quelques minutes, la consigne serait passée d’environ -30 °C à 110 °C. Comme si quelqu’un voulait faire bouillir des réserves de plasma.
Le détail qui surprend : ce n’est pas le système interne de l’EFS qui était visé. Les hackers se sont attaqués à celui de son prestataire de froid, Coolworld, via un logiciel de télésurveillance exposé sur Internet. Une porte d’entrée indirecte, donc, et c’est là que tout se joue.
Pourquoi ce plasma compte-t-il autant ? Il se conserve autour de -30 °C pour que protéines et anticorps restent efficaces. Dans les chambres visées se trouvaient des échantillons de donneurs et des poches destinées aux transfusions ou au fractionnement en médicaments.
Ces stocks alimentent chaque jour les blocs opératoires, les services d’oncologie et la réanimation. Ce n’est pas le genre de cible qu’on choisit au hasard. Dans un pays qui prépare déjà des exercices de crise, comme cette première simulation de panne géante d’électricité prévue d’ici 2027, l’épisode fait forcément écho.
Reste une question : cette attaque est-elle un coup isolé ? Pas vraiment, et le précédent d’octobre est plus massif qu’on ne l’imagine.
700 supermarchés, puis le sang : la vague de frigos piratés qui a préparé le terrain
Cette tentative intervient en pleine vague de piratages de frigos connectés en Europe. En octobre, environ 700 supermarchés français avaient vu leurs frigos sabotés, avec des pertes de stocks à la clé. Passer de la charcuterie au plasma, c’est un changement d’échelle inquiétant.
Dans son alerte, le CERT-FR pointe des contrôleurs industriels précis : les Danfoss AK-SM et AK-SC, les modèles Copeland ou encore Dixell XWEB. Ces boîtiers pilotent le froid à distance, ce qui les rend pratiques pour les techniciens, et tentants pour les pirates.
Les recommandations sont presque banales : couper l’accès direct à Internet, passer par des VPN, mettre à jour les firmwares et changer les mots de passe par défaut. Autant de gestes de base qui, négligés, ouvrent des portes. On pense aussi à tout ce qui repose sur le courant et le froid dans nos vies, un sujet que détaille ce guide pour se préparer à un black-out.
Selon Hardware.com.br, citant Tom’s Hardware, les pirates ont exploité une faille dans un composant tiers du logiciel de supervision de Coolworld. Depuis Internet, ils auraient reprogrammé à distance plusieurs chambres froides, sur trois sites, en poussant la consigne de -30 °C à 110 °C.
Et puis, presque aussitôt, tout a déraillé pour eux. Les capteurs ont immédiatement signalé la dérive : alertes de température, anomalies de dégivrage, appels vers le technicien d’astreinte. Voilà ce qui a changé le cours de la nuit : des alarmes qui ont fait leur travail, sans attendre le matin.
Mais jusqu’où la situation est-elle allée avant l’intervention humaine ? Et qu’aurait-il fallu pour que les poches soient perdues ?
« Du boudin » : ce qui serait arrivé au plasma si les capteurs n’avaient pas réagi
Le secteur de la santé est déjà dans le viseur des pirates, comme l’a montré cette fuite massive chez un opérateur de tiers payant, qui expose 15 millions de numéros de sécurité sociale. Mais ici, la cible n’était plus des données : c’étaient des produits biologiques.
À 110 °C, ces produits seraient irrémédiablement détruits : les protéines coaguleraient et le plasma deviendrait inutilisable. « À cette température-là, ça devient du boudin », a résumé un chirurgien cité par La Dépêche du Midi. L’image est crue, mais elle dit bien l’enjeu.
Dans ce cas extrême, des opérations auraient été annulées. Les stocks détruits, ce sont des blocs opératoires qui tournent au ralenti et des traitements retardés. Heureusement, les capteurs ont réagi avant que les poches ne sortent de leur plage de sécurité.
La suite s’est enchaînée vite. Les poches ont été transférées vers d’autres installations, et l’accès distant a été coupé sur ordre du Ministère de la Santé. Le dispositif d’astreinte, souvent invisible, a joué son rôle de dernier rempart.
Cité par Santé Magazine, l’EFS parle d’« aucun impact sanitaire » et d’« aucune perte de produits sanguins ». Voilà donc le fin mot de l’histoire : ce ne sont ni un pare-feu ni un expert qui ont sauvé la mise, mais des alarmes de température et un technicien joignable. Reste à savoir ce que cette alerte change pour la suite.
Ce que cette nuit change pour les frigos connectés de la santé
Pour les acteurs de la santé, cette cyberattaque rappelle que les frigos connectés sont des points d’entrée critiques. Les chambres froides et les automates doivent être isolés du réseau bureautique, surveillés en continu et capables de passer en mode local en cas de coupure distante. Autrement dit : continuer à refroidir même quand le pilotage à distance est coupé.
Le message vaut bien au-delà des hôpitaux. Quand les services essentiels dépendent d’un seul logiciel exposé, une panne ou une attaque peut très vite déborder. C’est la logique du kit d’urgence que le gouvernement conseille de préparer pour tenir 72 heures.
Du côté des donneurs et des patients, il y a de quoi souffler : les poches transfusées sont testées, tracées et n’ont pas été touchées par cet incident. Ce rappel compte, car la confiance dans le don du sang repose sur ce suivi.
Reste la vigilance au quotidien. Les pirates qui s’attaquent aux infrastructures sont souvent les mêmes qui s’appuient sur la ruse pour piéger les particuliers, comme dans cette arnaque au faux rendez-vous qui piège des milliers de patients. Le numérique de santé est une cible à tous les étages.
Ce qui reste à surveiller : si d’autres prestataires de froid utilisent les mêmes contrôleurs exposés, et combien mettront à jour leurs systèmes avant la prochaine tentative.
Le sang n’a pas bouilli, parce qu’une alarme a sonné avant que le froid ne cède. Mais la prochaine fois, il faudra que quelqu’un décroche. Et si les frigos des supermarchés vous inquiètent déjà, voyez ce qui se passe quand la chaîne du froid craque dans certains magasins. Et pour celui de votre cuisine, cette habitude de rangement que les experts en sécurité alimentaire regardent d’un mauvais œil mérite un coup d’œil avant ce soir.