


Cyberattaque d’ampleur contre les frigos de Leclerc, Intermarché et Super U : des millions d’euros de produits alimentaires détruits
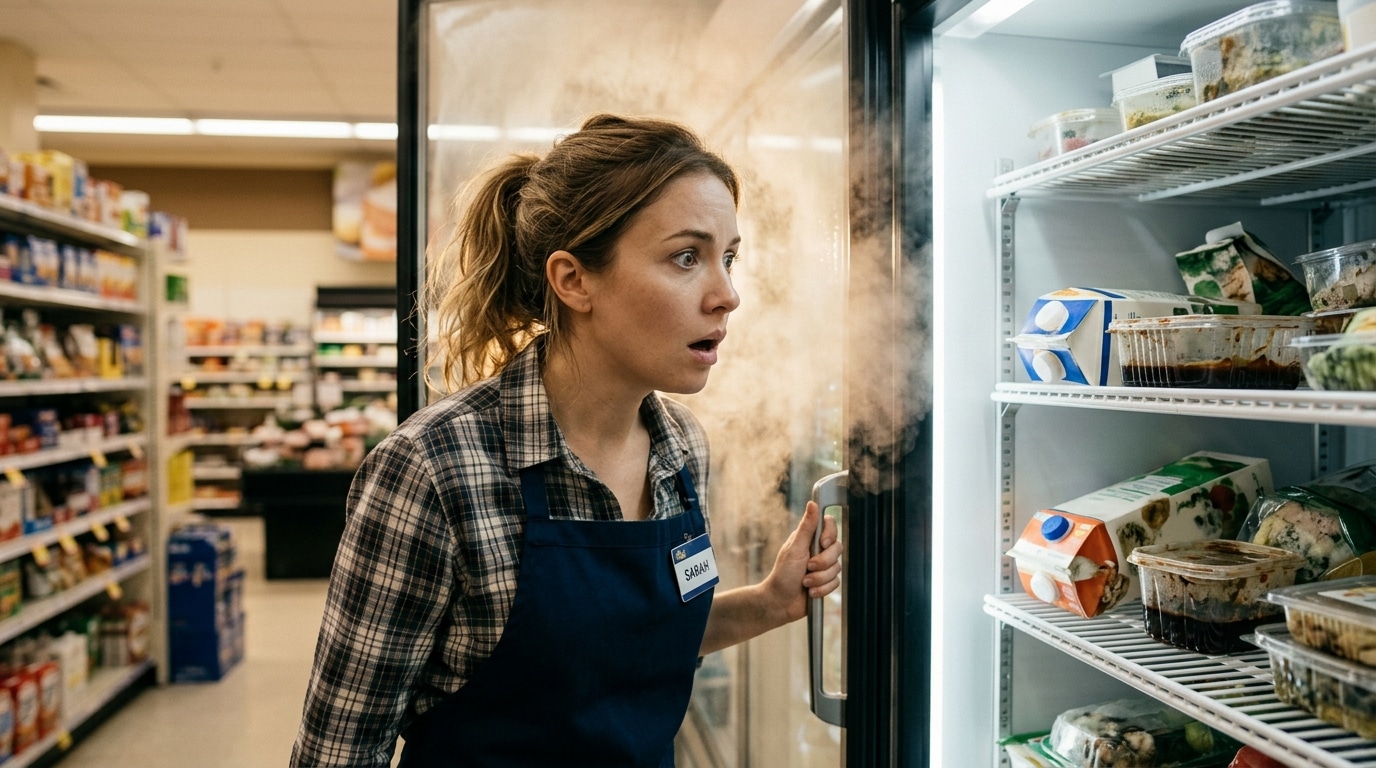
Imaginez ouvrir la porte d’une chambre froide au petit matin, et recevoir une bouffée de chaleur en plein visage. C’est ce qu’auraient vécu des employés de supermarchés après une cyberattaque visant les systèmes frigorifiques de plusieurs enseignes. Des millions d’euros de produits frais et surgelés auraient fini à la poubelle. Qui est visé, comment les pirates s’y sont pris, et pourquoi on parle d’attaque « inédite » ? On déroule tout.
Une nuit, 50 °C et des rayons entiers à jeter
Tout commence dans la nuit du 11 au 12 octobre. Selon les informations de BFM, une cyberattaque d’ampleur nationale a visé les systèmes de régulation frigorifique de marque Danfoss, utilisés par plusieurs enseignes. Intermarché, Leclerc et Système U sont cités parmi les distributeurs concernés.
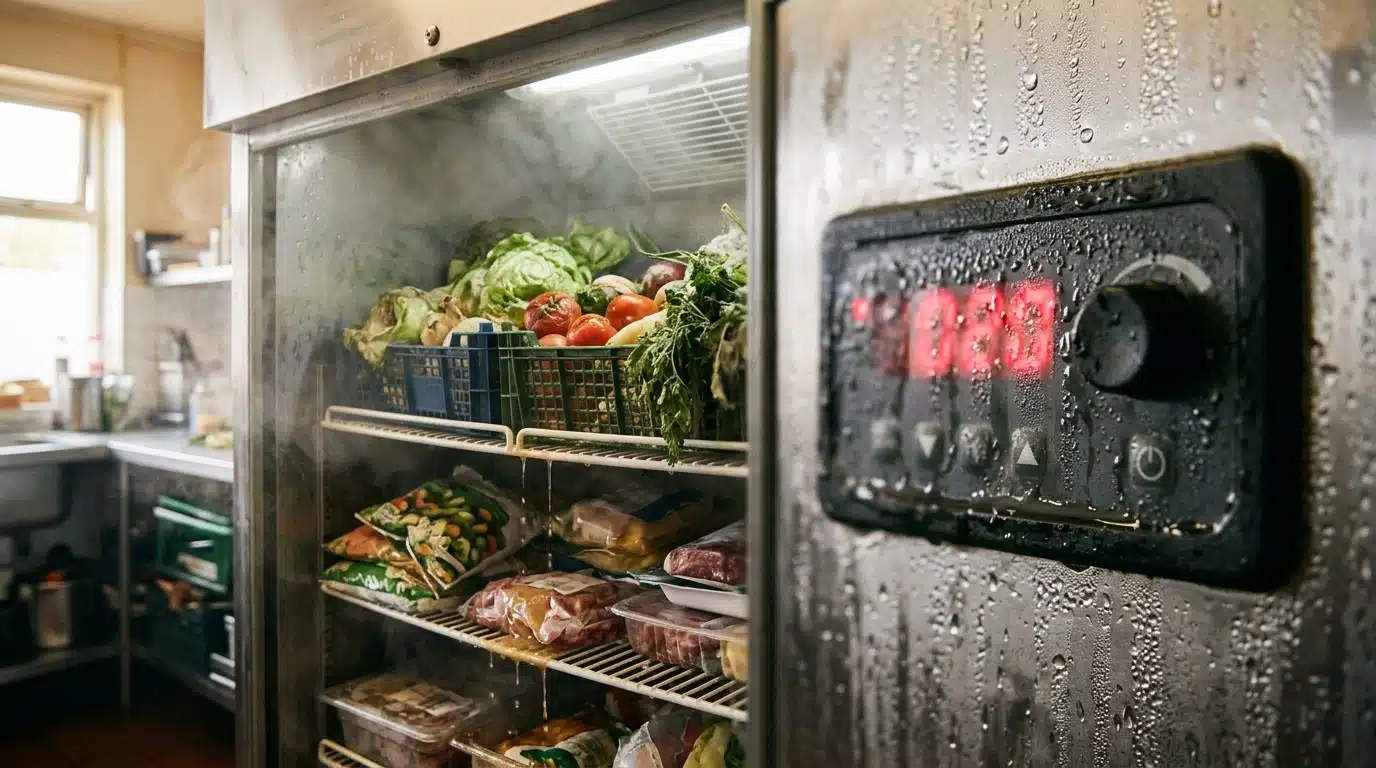
Le mécanisme est aussi simple qu’implacable. Les pirates auraient déclenché un dégivrage forcé et continu à 50 °C. Un dégivrage, c’est normalement un court chauffage de l’équipement pour faire fondre le givre. Là, il n’aurait jamais cessé.
Résultat, la température a grimpé là où elle devait rester basse. Produits frais comme surgelés ont été détruits en masse, d’après BFM. Impossible de sauver quoi que ce soit : une chaîne du froid rompue, c’est un stock à jeter.
Au petit matin, les équipes ont découvert la scène. « Une vague de chaleur s’est échappée » des réfrigérateurs et des congélateurs à l’ouverture, raconte une source du secteur citée par BFM. Difficile de trouver une image plus parlante de ce que peut provoquer un simple clic malveillant.
Ce type d’événement rappelle que la sécurité des magasins ne se joue plus seulement à l’entrée, entre caméras et vigiles. Elle passe aussi par les logiciels, comme le montre la façon dont l’intelligence artificielle s’invite dans la sécurité des supermarchés. Mais ici, la cible n’était pas un rayon : c’était le froid lui-même.
Reste une question que tout le monde se pose : l’attaque touche-t-elle tous les magasins, ou seulement certains équipements ? La réponse tient dans une simple mention de version.
« Version 4 », 150 magasins et des chiffres qui piquent
D’après les éléments rapportés, l’attaque ne vise pas tous les équipements. Elle concernerait les versions du logiciel antérieures à la « version 4 ». Autrement dit, les magasins dotés d’une version plus récente ne seraient pas dans la ligne de mire.
Concrètement, chez Intermarché, au moins 150 magasins seraient affectés. Ce n’est pas tout : des enseignes Metro et des commerces indépendants subiraient eux aussi des dégâts. La liste des victimes dépasse donc largement les grandes enseignes de centre-ville.
Ces dégâts se traduisent en chiffres. Un tel scénario pèse lourd, d’autant que la hausse des denrées alimentaires est déjà un sujet sensible pour les ménages, comme le détaille cette analyse sur la flambée des fruits et légumes. Perdre des stocks entiers, c’est du chiffre d’affaires évaporé en une nuit.
Un mot sur la mécanique : un logiciel ancien, c’est souvent une porte restée entrouverte. Les pirates n’ont pas eu besoin de faire fondre le métal. Il leur aurait suffi de donner un ordre, et les machines ont obéi sans broncher jusqu’à l’ouverture des magasins.
Reste à mesurer le coût réel. Selon BFM, le préjudice financier pourrait s’élever à plusieurs millions d’euros à l’échelle nationale. L’estimation globale n’est pas encore précisée, mais des exemples locaux donnent déjà le vertige.
À Haguenau, dans le Bas-Rhin, l’Intermarché local déplore 50 000 euros de pertes. Le Super U de la même ville annonce, lui, 220 000 euros. Deux magasins, une seule ville, et déjà plus de 270 000 euros partis en fumée. Imaginez la facture une fois les centaines de points de vente additionnés.
Mais ces montants ne disent pas tout de ce qui inquiète vraiment les dirigeants du secteur. Un mot, prononcé par l’un d’entre eux, résume la gravité de l’affaire.
Pourquoi les enseignes parlent d’une attaque « inédite »
Quand on compte chaque euro au moment de remplir son caddie, la règle n°1 pour économiser sur les courses prend tout son sens. Et on réalise ce que représente un stock détruit pour un magasin. Ici, c’est l’approvisionnement même qui est en jeu.
Le président de Coopérative U ne mâche pas ses mots. « S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit », dénonce-t-il. Le mot « inédit » est lâché.
Pourquoi ce terme ? Parce que les pirates n’ont pas volé de données ni bloqué des caisses. Ils ont visé des machines dont dépend directement ce que les Français mangent. Cette attaque touche la matière, le concret, la nourriture.
Face à l’urgence, les enseignes ont réagi. Des cellules de crise techniques et des réapprovisionnements d’urgence sont déployés, selon les informations rapportées. L’objectif est double : comprendre ce qui s’est passé et remettre des produits en rayon au plus vite.
Le plus frappant tient à la simplicité du procédé. Pas d’explosion, pas de panne spectaculaire : juste un thermostat détourné. Un réglage de température transformé en arme, sans que personne n’ait à toucher un seul appareil.
C’est là que se trouve la vraie réponse au titre de cette affaire. Les frigos n’ont pas lâché d’eux-mêmes : ils ont été poussés à 50 °C par un dégivrage qui ne s’arrêtait plus, et la facture se compte en millions. Mais la suite reste à écrire.
Ce qu’il faut surveiller dans les prochains jours
Première inconnue : l’étendue exacte des dégâts. Les chiffres connus concernent surtout Intermarché et quelques magasins cités en exemple. Les autres enseignes, ainsi que Metro et les indépendants, n’ont pas encore dressé un bilan complet, du moins d’après les éléments disponibles.
Deuxième point : l’enquête. On ignore, à ce stade, qui se cache derrière cette attaque et ce qu’elle visait précisément. La question de la mise à jour des logiciels, ceux d’avant la « version 4 », sera forcément au cœur des discussions entre industriels et distributeurs.
Sur le terrain, l’inquiétude se lit aussi dans les réactions de lecteurs. Certains craignent un gaspillage alimentaire massif, des enseignes en difficulté et des conséquences sur les assurances, donc sur les prix. Ce sont des craintes, pas des faits établis, mais elles montrent à quel point l’affaire touche chacun.
Côté image, la grande distribution a déjà connu des tempêtes médiatiques, comme la condamnation record d’un discounter pour des publicités jugées illégales. Cette fois, la crise est technique et non commerciale. Elle pose autrement la question de la confiance des clients.
Et quand le numérique dérape, les conséquences peuvent être démesurées, comme dans cette histoire où des utilisateurs ont reçu 2 000 BTC par erreur et les ont revendus immédiatement. Une ligne de code suffit parfois à faire basculer un secteur entier.
Dans les rayons, la priorité reste de remplir à nouveau les étals. Pour les magasins sinistrés, la reprise passera par des livraisons d’urgence et des vérifications systématiques de chaque équipement connecté.
Une nuit de piratage, des frigos transformés en fournaises et des millions d’euros en jeu : la chaîne du froid s’est révélée bien plus fragile qu’on ne l’imaginait.
Si vous aimez les chiffres qui donnent le vertige, ce que l’Allemagne jette chaque année sans que personne la boive va vous faire hausser les sourcils. Et pour décoder les petits mystères du quotidien, savez-vous pourquoi on signe à droite sur un chèque et ce que votre banque ne vous a jamais expliqué ?